Autentificarea în doi pași înainte de cumpărăturile de sărbători: ghidul complet, cont cu cont
Pe scurt
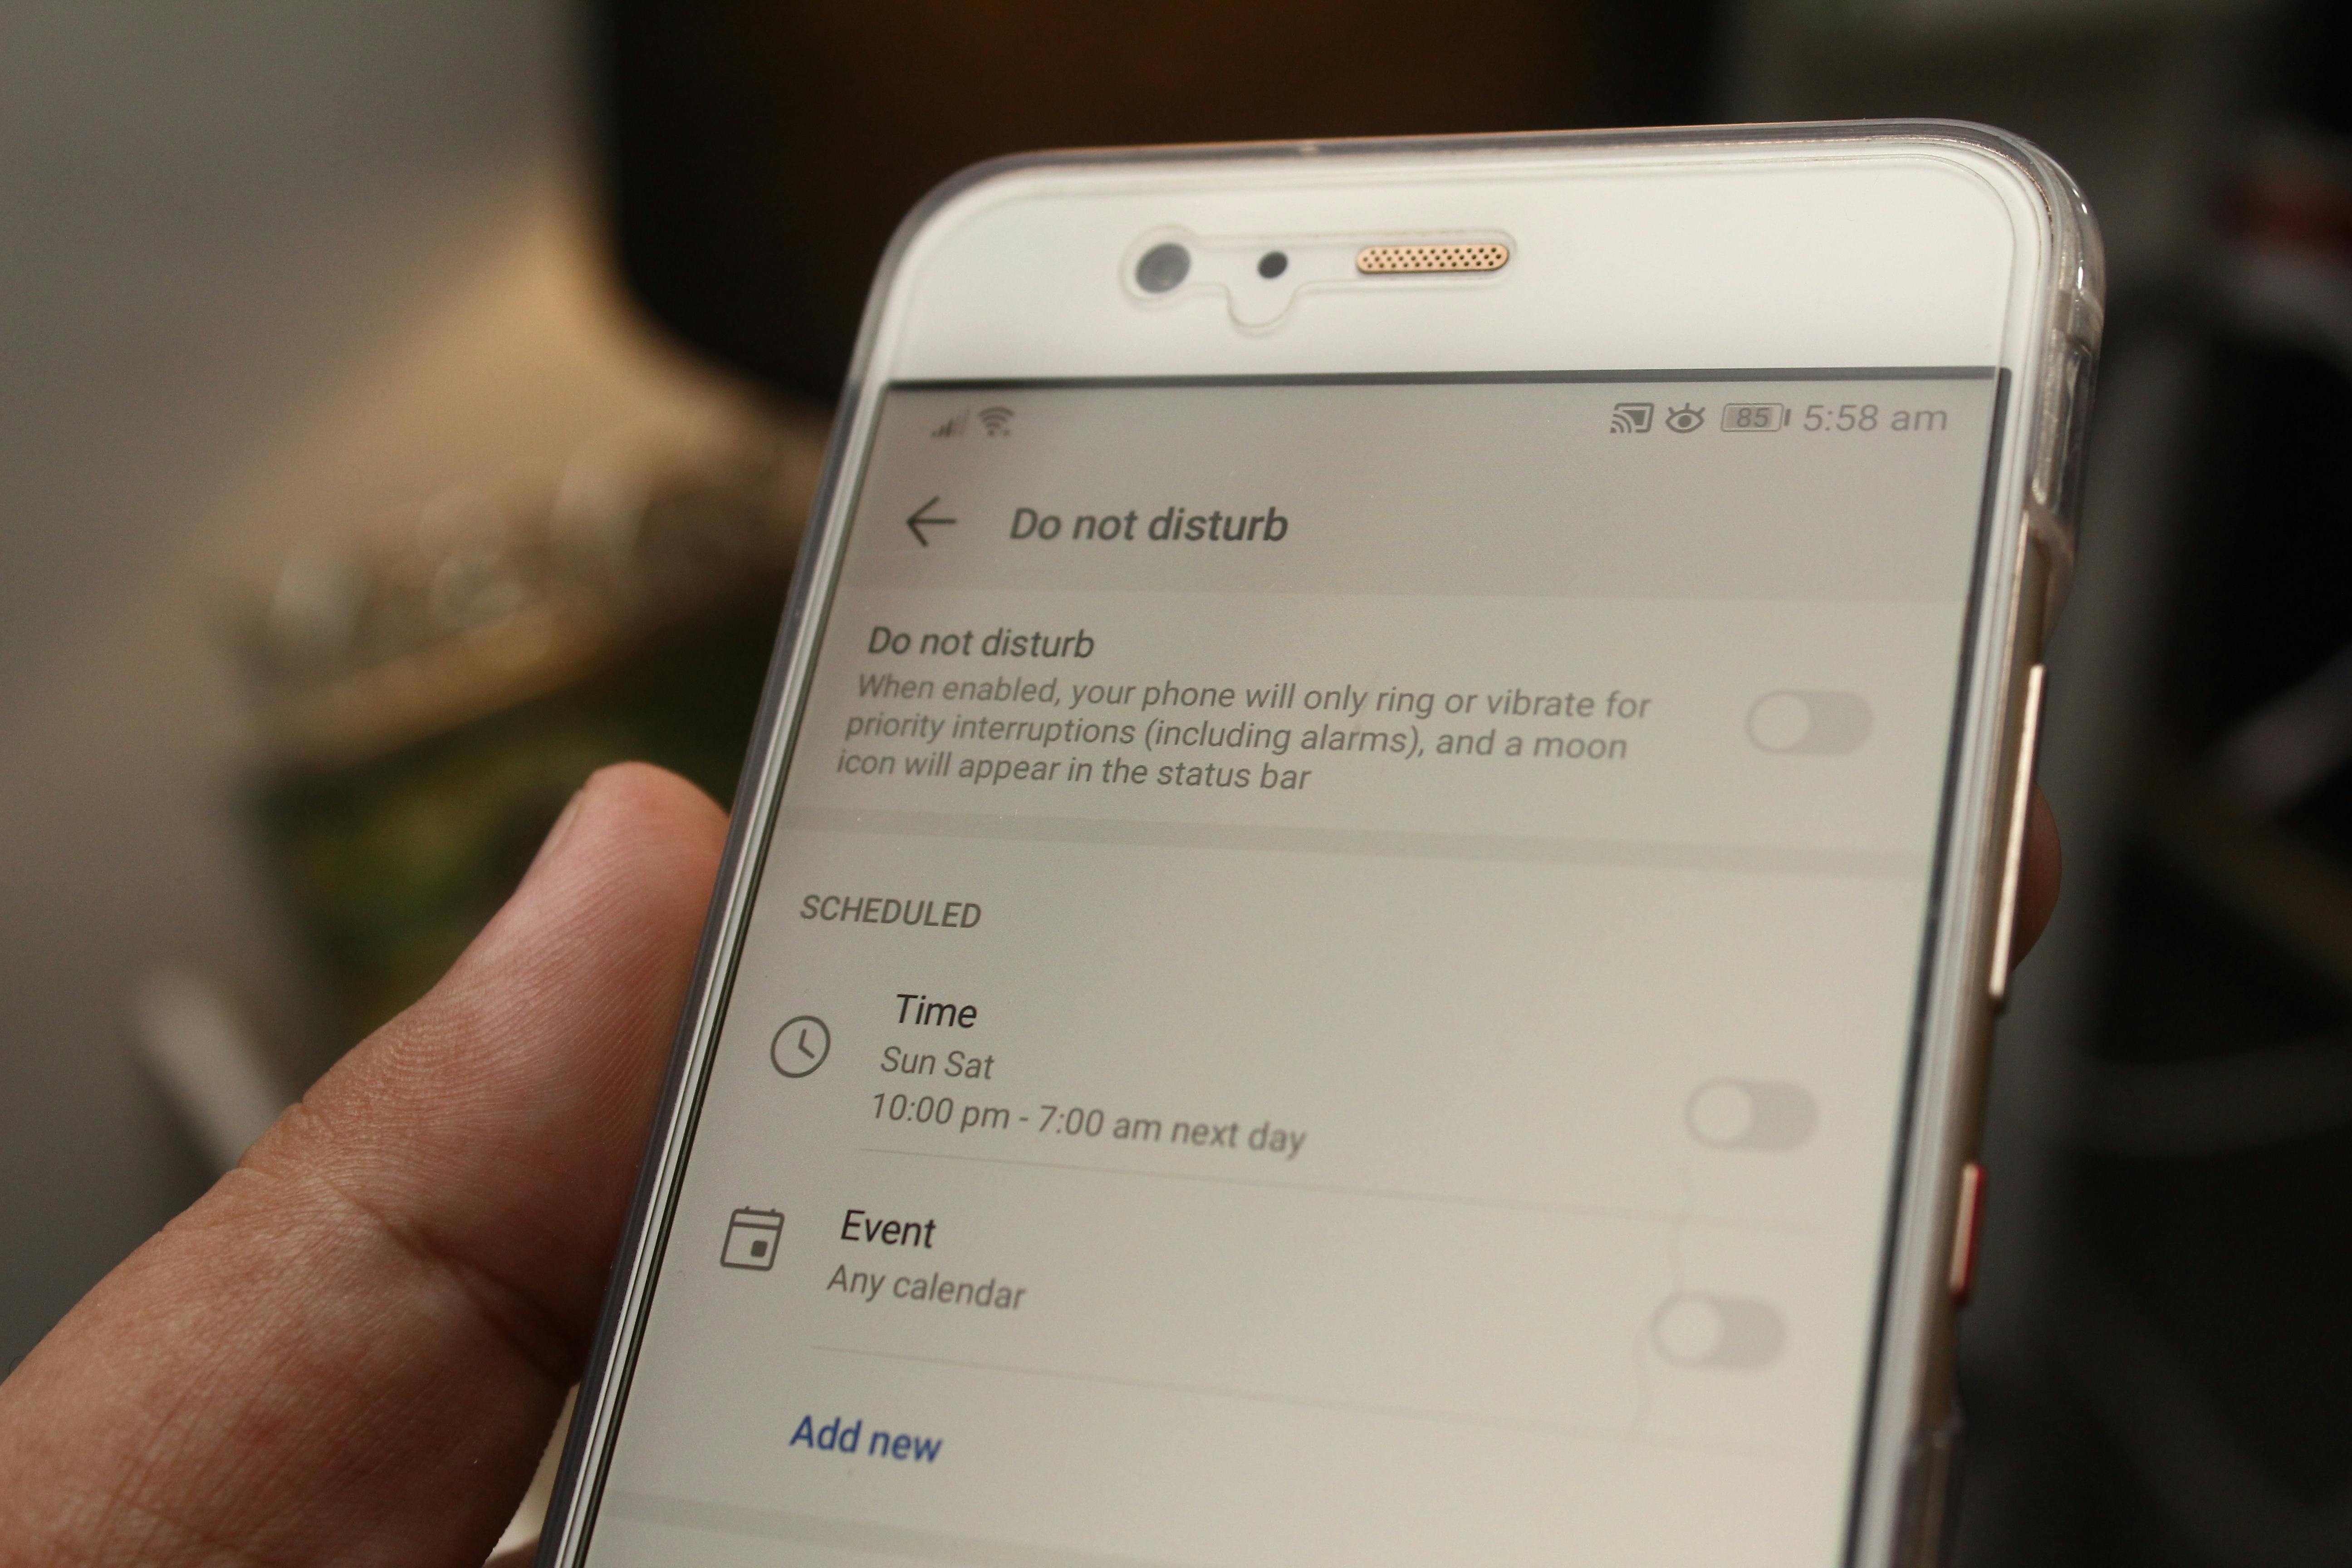
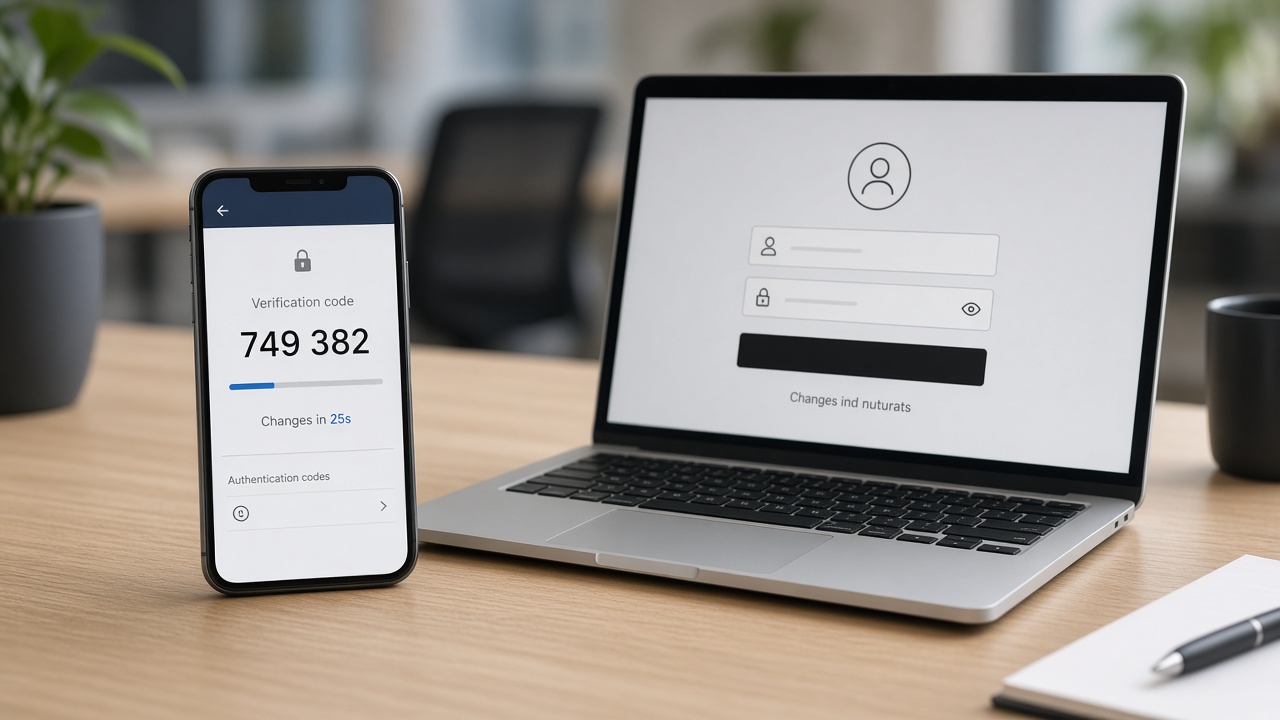
Autentificarea în doi pași (2FA) înseamnă că parola singură nu mai ajunge pentru intrarea în cont: e nevoie și de un al doilea factor — un cod generat de o aplicație, o confirmare pe telefon sau o cheie fizică. Chiar dacă parola îți este furată printr-un site clonă de „ofertă", contul rămâne protejat. Prioritatea activării: 1) emailul principal (cine îți controlează emailul îți resetează toate celelalte parole), 2) conturile bancare și de plăți, 3) conturile de magazine online cu cardul salvat, 4) social media. Folosește o aplicație de autentificare (Google Authenticator, Microsoft Authenticator, Aegis, 2FAS) în locul codurilor prin SMS acolo unde ai de ales, salvează codurile de rezervă într-un loc sigur și activează passkey oriunde e oferit — e varianta și mai sigură, rezistentă la phishing. Total: circa 30 de minute pentru toate conturile importante.
Black Friday-ul principal a trecut pe 6 noiembrie, dar sezonul reducerilor abia s-a încins: campaniile magazinelor continuă toată luna, urmate de Black Friday-ul internațional de la final de noiembrie și de cumpărăturile de Crăciun. Pentru atacatori, asta înseamnă două luni în care mesajele false de tip „coletul tău nu a putut fi livrat" sau „confirmă comanda" au rata maximă de succes — pentru că toți chiar așteptăm colete.
De ce 2FA și nu doar o „parolă mai bună"
Parolele se fură industrial: prin site-uri clonă, prin breșe la servicii unde ai folosit aceeași parolă, prin infostealeri. O parolă unică și lungă rămâne obligatorie, dar e o singură barieră. Al doilea factor schimbă matematica atacului: codul expiră în 30 de secunde și se generează pe dispozitivul tău — un atacator cu parola ta, aflat pe alt continent, se lovește de un zid.
Diferențele dintre metode, pe scurt:
- Coduri prin SMS — mai bune decât nimic, dar vulnerabile la fraude de tip SIM swap și la interceptare. Folosește-le doar unde nu există altceva.
- Aplicație de autentificare (TOTP) — codul se generează local, pe telefonul tău, fără rețea. Standardul rezonabil pentru majoritatea conturilor.
- Notificări push (Google prompt, aplicația băncii) — comode și sigure, cu o singură regulă: nu aproba niciodată o cerere pe care nu ai inițiat-o tu, chiar dacă vine în rafală.
- Passkey / chei fizice (FIDO2) — autentificare criptografică legată de dispozitiv, practic imună la phishing: nu există cod pe care să-l dai mai departe. În 2026, passkey-urile sunt suportate de Google, Apple, Microsoft, Amazon, PayPal și tot mai multe bănci și magazine. Activează-le oriunde apar.
Planul de 30 de minute, cont cu cont
1. Emailul principal (10 minute) — prioritatea absolută
Orice resetare de parolă trece prin email, deci emailul e cheia întregului tău lanț digital.
- Gmail: Cont Google → Securitate → Verificare în doi pași. Alege aplicația de autentificare sau notificarea Google; adaugă și un passkey (Securitate → Chei de acces). Descarcă codurile de rezervă și salvează-le offline.
- Outlook/Microsoft: account.microsoft.com → Securitate → Verificare în doi pași; Microsoft Authenticator preia și login-ul fără parolă.
- Yahoo și alții: Setări cont → Securitate → Autentificare în doi pași.
Tot acum: verifică la Securitate lista de dispozitive conectate și scoate ce nu recunoști, plus adresa și telefonul de recuperare — să fie actuale.
2. Banking și plăți (5 minute)
Aplicațiile bancare românești au 2FA integrat prin însăși aplicația de mobil (confirmarea plăților online — 3D Secure — vine ca notificare). Ce mai verifici:
- intrarea în cont de pe web să ceară confirmare în aplicație, nu doar parolă;
- PayPal / Revolut / Wise: activează 2FA din setările de securitate ale fiecăruia;
- setează notificări instant pentru orice tranzacție — cea mai rapidă alarmă antifraudă pe care o poți avea gratuit.
3. Magazinele online cu card salvat (10 minute)
Gândește-te unde ai cardul salvat sau sold de vouchere: marketplace-urile mari românești și internaționale, aplicațiile de food delivery, serviciile de streaming. Pe fiecare:
- caută în setările contului „autentificare în doi pași" / „two-step verification" și activeaz-o (la Amazon și eBay există de ani buni; marketplace-urile românești mari oferă și ele opțiuni de verificare suplimentară);
- unde 2FA nu există, pune măcar o parolă unică generată de un manager de parole;
- șterge cardurile salvate din conturile pe care le folosești rar — comoditatea de 10 secunde nu merită riscul.
4. Social media (5 minute)
Conturile de Facebook, Instagram și TikTok compromise sunt folosite în sezon exact pentru a păcăli prietenii victimei cu „oferte" și linkuri. Toate trei au 2FA în Setări → Securitate (alege aplicația de autentificare, nu SMS-ul). WhatsApp: Setări → Cont → Verificare în doi pași (PIN-ul care blochează preluarea numărului tău pe alt telefon).
Greșelile care anulează tot
- Aprobi notificări pe care nu le-ai cerut. Atacul prin „oboseală de notificări" exact pe asta mizează: refuză și schimbă parola imediat.
- Nu salvezi codurile de rezervă. Telefon pierdut + fără coduri de backup = cont blocat chiar pentru tine. Printează-le sau pune-le în managerul de parole.
- Dai codul 2FA „curierului" sau „băncii" la telefon. Nimeni legitim nu cere codul — niciodată. Cine ți-l cere, te atacă chiar în acel moment.
- Muți 2FA pe telefonul nou abia după ce l-ai resetat pe cel vechi. La schimbarea telefonului, întâi transferi aplicația de autentificare (toate au funcție de export/transfer), apoi ștergi vechiul dispozitiv.
Întrebări frecvente
Ce aplicație de autentificare să aleg?
Google Authenticator sau Microsoft Authenticator pentru simplitate, 2FAS sau Aegis (Android) pentru backup-uri locale criptate și export ușor. Toate generează aceleași coduri standard TOTP — contează să folosești una, nu care anume.
Nu e suficient SMS-ul?
E mult mai bine decât nimic și rămâne ok pentru conturi secundare. Pentru email și bani, preferă aplicația sau passkey-ul: SMS-ul poate fi deturnat prin clonarea SIM-ului sau citit de malware de pe telefon.
Ce e un passkey, pe scurt?
O „cheie" criptografică stocată pe telefonul sau laptopul tău, deblocată cu amprentă/față/PIN. Nu există parolă de furat și nu funcționează pe site-uri clonă — de aceea e considerată cea mai sigură metodă disponibilă publicului larg în 2026.
Cât durează să activez tot?
Aproximativ 30 de minute pentru email + bancă + 3-4 magazine + social media. E, probabil, cel mai bun raport timp investit / risc eliminat din întreaga ta viață digitală — și cel mai bun moment e înainte de valul de comenzi din noiembrie-decembrie.